
¿De qué hablamos en este tema?
¿Qué se sabe de los ataques de drones ucranianos a centros de Yandex?
¿Cómo están justificando algunos usuarios que la caída de Yandex implica la caída de “bots rusos”?
¿Se puede afirmar que haya granjas de bots asociadas a esas instalaciones?
¿Qué se sabe de los ataques de drones ucranianos a centros de Yandex?
El pasado domingo 11 de octubre, drones ucranianos atacaron el tercer centro de datos de los cinco que tiene Yandex, conocido como el “Google ruso”, una tecnológica que ofrece servicios que van desde el motor de búsqueda a almacenamiento en la nube o servicio de taxi e incluso de comida a domicilio, entre otros. El 9 de octubre ya hubo otro ataque a un centro de la región rusa de Kaluga y el día anterior en la de Riazán, también situada en Rusia.
Según reportó la BBC, “Yandex abarca muchos ámbitos de la vida de los ciudadanos rusos y sus empresas y participa activamente en el desarrollo de la IA en Rusia. De hecho, la compañía opera YandexGPT, uno de los modelos de IA generativa más destacados de Rusia”.
¿Qué dice Yandex?
Como explica el medio independiente ruso en el exilio, Meduza, Yandex advirtió el pasado 9 de octubre en Telegram que “los centros de datos son el 'corazón de hardware' de Yandex” y que sus equipos estaban trabajando “sin descanso para mantener los servicios en funcionamiento y ayudar a los afectados por el incidente”. El 11 de octubre la empresa anunció que había restablecido el acceso a su asistente de IA, Search, Maps, Mail así como otros servicios, aunque no todas las funciones volvían a estar operativas. Asimismo, introdujo una cláusula en su acuerdo de usuario describiendo los motivos para la exención de responsabilidad por incumplimiento de las obligaciones.
En el último post en Telegram de la empresa, publicado este 13 de octubre a las 12:55h afirman que mientras algunas funciones de su asistente de IA, Alice, están volviendo, otras siguen sin funcionar o pueden conllevar retrasos.
No se ha pronunciado sobre estos supuestos “bots rusos”.
¿Qué dice el presidente de Ucrania?
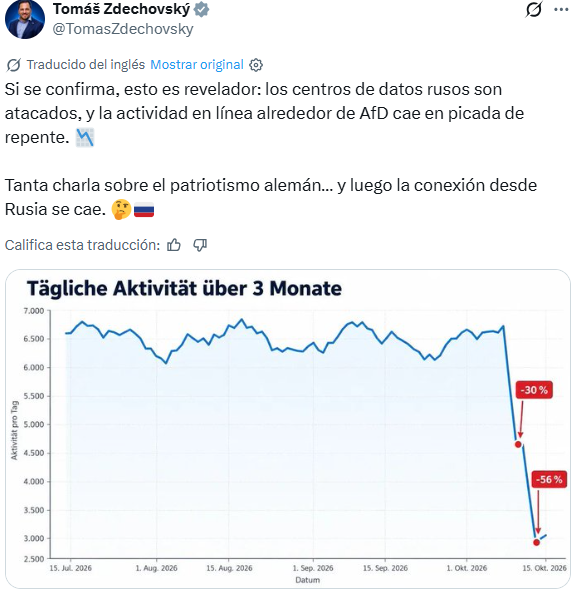
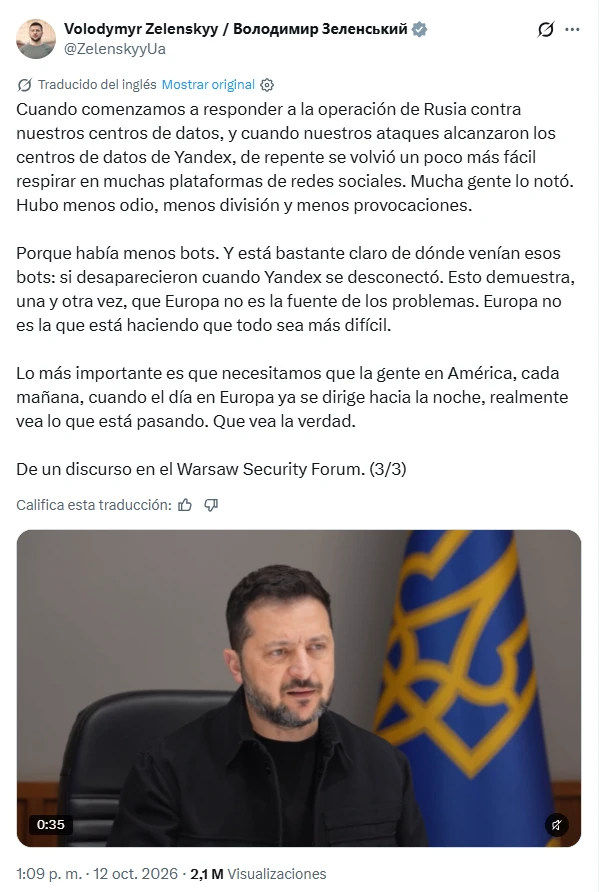
El 12 de octubre, un día después del ataque al tercer centro, Volodímir Zelenski, presidente de Ucrania, afirmó en Twitter (ahora X) que “cuando comenzamos a responder a la operación de Rusia contra nuestros centros de datos, y cuando nuestros ataques alcanzaron los centros de datos de Yandex, de repente se volvió un poco más fácil respirar en muchas plataformas de redes sociales”. Y añadió: “Mucha gente lo notó. Hubo menos odio, menos división y menos provocaciones. Porque había menos bots. Y está bastante claro de dónde venían esos bots: si desaparecieron cuando Yandex se desconectó. Esto demuestra, una y otra vez, que Europa no es la fuente de los problemas. Europa no es la que está haciendo que todo sea más difícil”.
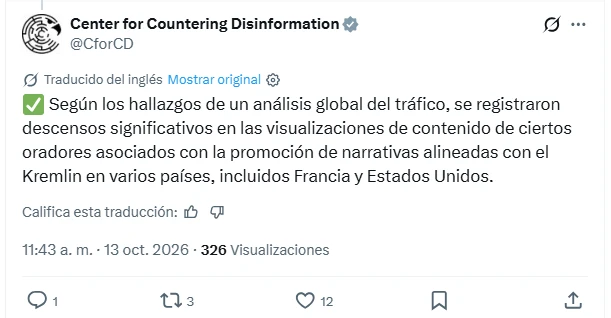
Por su parte, el Centro para Combatir la Desinformación, dependiente del Gobierno de Ucrania, ha publicado en su web que “los resultados preliminares indican que, a pesar de la falta de pruebas de una disminución general significativa en la actividad de las redes de bots rusas, los ataques en Ucrania afectaron notablemente su continuidad operativa y la eficacia de la difusión automatizada de contenido dañino”.
Añaden que “en algunos países, como Francia y Estados Unidos, se registró un descenso en las visualizaciones de contenido publicado por ciertos oradores asociados con la promoción de narrativas afines al Kremlin” y “se detectaron interrupciones temporales en el funcionamiento de las redes de información automatizadas Pravda, InfoDefense y Nod of Time, que el Kremlin utiliza activamente para promover narrativas propagandísticas en el extranjero”.
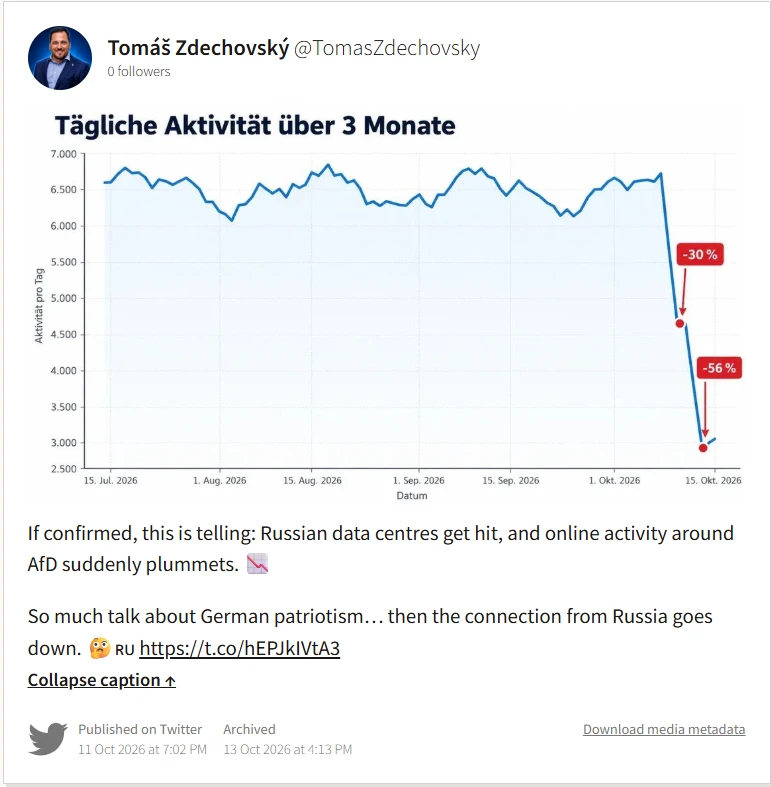
¿Cómo están justificando algunos usuarios que la caída de Yandex implica la caída de “bots rusos”?
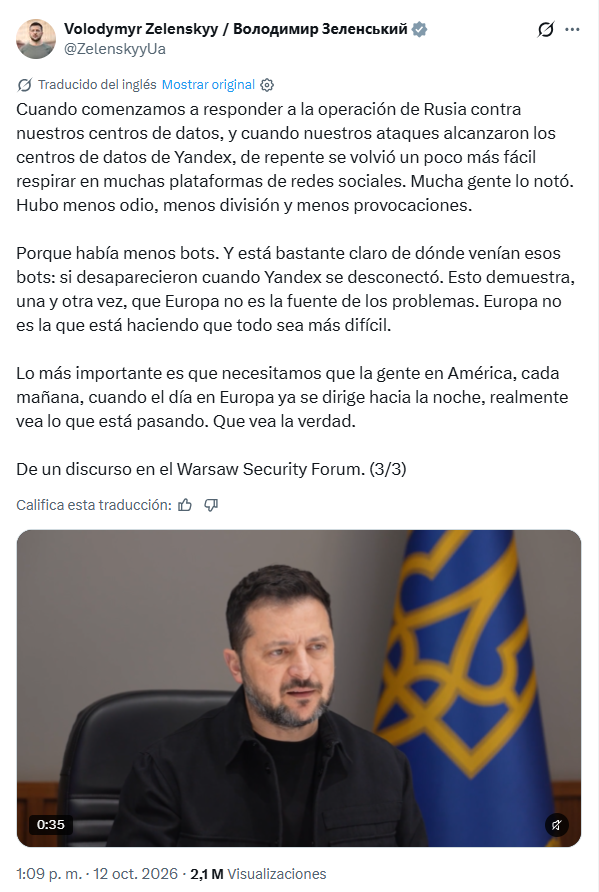
Usuarios en redes sociales están publicando una gráfica en la que se ve cómo, supuestamente, tras el ataque sufrido por Yandex, la “actividad en línea alrededor de AfD cae en picado”, afirmando que habría una relación entre la supuesta caída de “bots rusos” y las publicaciones sobre el partido Alternativa para Alemania (AfD). Algo que, según estos usuarios, implicaría que estos “bots rusos” estarían detrás de una campaña de influencia que favorece al partido alemán que obtuvo una victoria histórica en las pasadas elecciones de Sajonia-Anhalt, donde casi obtuvo la mayoría absoluta. Los usuarios que publican esta teoría en redes sociales comparten una gráfica con un post como “Tanta charla sobre el patriotismo alemán… y luego la conexión desde Rusia se cae“.
Otros, han señalado una supuesta caída en cuanto al impacto de determinadas campañas o búsquedas en internet. Por ejemplo, David Colon, profesor del Instituto de Estudios Políticos de París (Science Po) y experto en Manipulación de Información e Injerencia Extranjera (FIMI), afirmó en X que sí ha habido un impacto en las visualizaciones de la última campaña de la Operación Storm-1516 (que se caracteriza por suplantar a medios de comunicación para difundir desinformación) en Francia, en comparación con una anterior publicada a finales de septiembre, antes de los ataques de drones a los tres centros de datos de Yandex.
Voici un nouvel indice de l'impact de la destruction des serveurs Yandex sur les bots russes : le dernier faux-récit du mode opératoire russe Storm1516 ciblant la campagne présidentielle française, publié vendredi 9 octobre, n'a apparemment obtenu que quelques dizaines de milliers d'impressions. Le précédent, publié le 24 septembre, en avait obtenu des millions dans le même intervalle de temps. Sans leurs bots, les désinformateurs du Kremlin font pâle figure !
— David Colon (@Colon_David) October 12, 2026
Nick Mark, intensivista y doctor en medicina, también afirmó que ha observado una “gran caída en las búsquedas de Google sobre varios temas de desinformación sanitaria tras los ataques ucranianos a los centros de datos rusos”. Según Mark, si disminuye la desinformación que amplifican los supuestos bots rusos, las personas dejan de recibir estos mensajes desinformadores y, por tanto, disminuye la búsqueda en internet sobre esos contenidos falsos.
¿Qué dicen otros expertos en monitoreo de redes sociales?
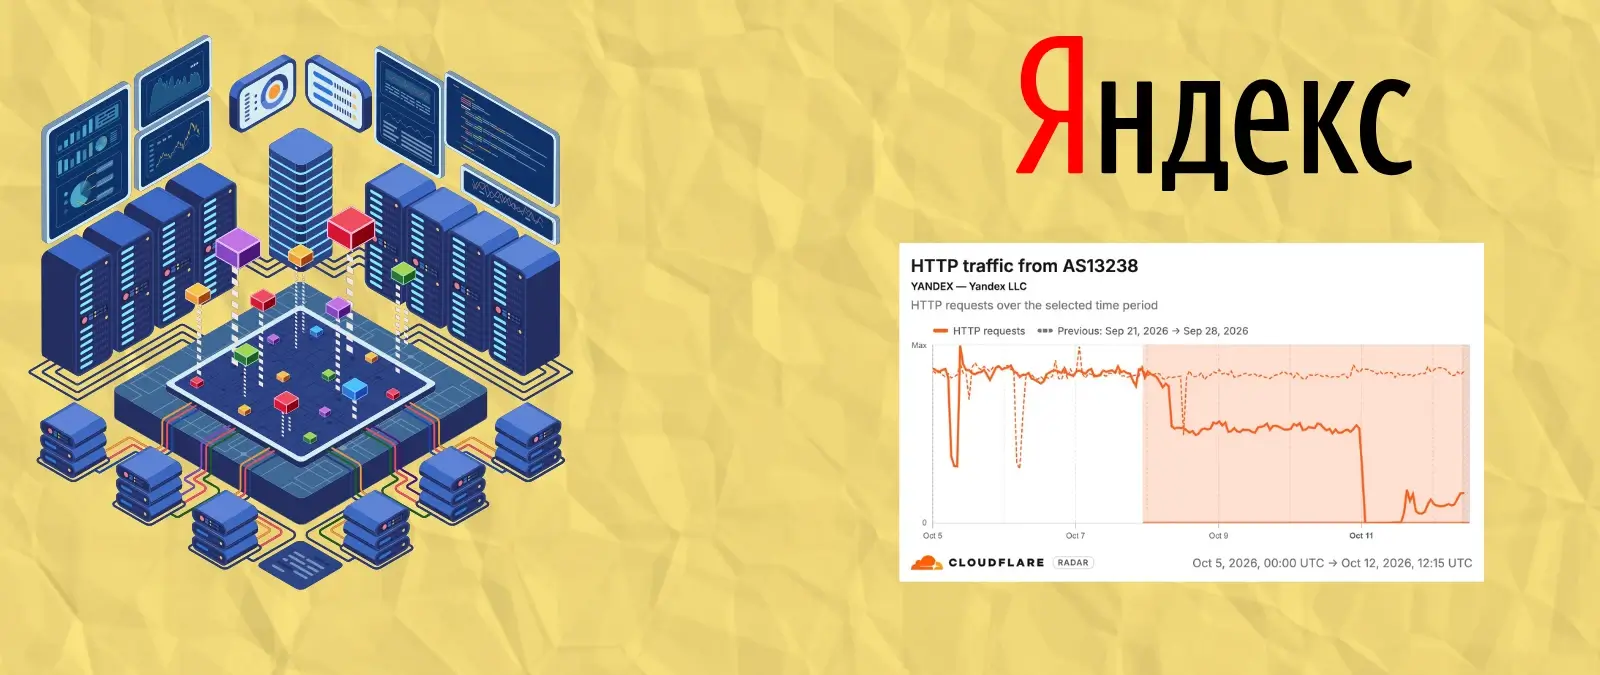
El colectivo Antibot4Navalny, encargado de monitorear otra de las campañas habituales en redes sociales vinculadas a Rusia, la Operación Matrioska, ha afirmado que no es cierto que “las granjas de bots/trolls de redes sociales controladas por el Kremlin se quedaran en silencio después de que Ucrania atacara un centro de datos de Yandex” por varias razones, como que el gráfico de Cloudflare sobre supuesto tráfico proveniente de “bots” que usan algunos usuarios “no tiene nada que ver con las redes sociales” sino que “mide las solicitudes automatizadas a sitios web (de cualquier tipo)”. Otras de las razones que esgrime es que el gráfico “se refiere específicamente a la red controlada por Yandex, no al tráfico originado en Rusia en general” o porque “Yandex es un motor de búsqueda (entre muchas otras cosas), que, por diseño, tiene rastreadores (robots automáticos) que navegan por sitios web para indexar Internet—lo que es cómo luego lo busca en tu nombre. Lo que (muy probablemente) es exactamente lo que CloudFlare detecta como tráfico de (ro)bot”.
To those implying that Kremlin-controlled social media bot/troll farms became silent after Ukraine hit a Yandex data center, posting this CloudFare chart (https://t.co/9novJa0Lss): Hate to disappoint you all ⤵️
— bot blocker | блокировщик ботов (@antibot4navalny) October 11, 2026
En España, el experto en redes sociales Marcelino Madrigal también ha dicho que aunque entre el 8 y el 11 de octubre de 2026, datos de Cloudflare Radar, una herramienta que muestra datos, estadísticas y tendencias globales sobre el tráfico de internet, ataques de seguridad, cortes de red y adopción de tecnologías, mostraron una caída casi total del tráfico automatizado procedentes de la infraestructura de Yandex, se están malinterpretando los datos.
Según Madrigal, en la misma línea de Antibot4Navalny, “la mayor parte de esta caída no corresponde a 'trols', sino a YandexBot: los rastreadores legítimos que el buscador usa para indexar la web global, los cuales dejaron de funcionar al caer sus servidores”.
Como indica BBC Verify, el área de verificación de la cadena pública británica, “si bien los bots suelen asociarse con cuentas falsas en redes sociales que pueden publicar contenido falso, divisivo e incendiario, también se utilizan para automatizar tareas como el escaneo de páginas web para que aparezcan en los motores de búsqueda”. Por lo que los usuarios podrían estar malinterpretando estos datos.
¿Significa esto el fin de la desinformación? No exactamente. La mayor parte de esta caída no corresponde a «trols», sino a YandexBot: los rastreadores legítimos que el buscador usa para indexar la web global, los cuales dejaron de funcionar al caer sus servidores. https://t.co/vmqEZGYs8Y
— mmadrigal (@SoyMmadrigal) October 12, 2026
De hecho, desde Cloudflare Radar afirmaron que “el tráfico desde YANDEX (AS13238) ya era un 35% menor después del ataque en Sasovo, luego cayó un 99% en comparación con la semana pasada a las ~00:30 UTC del 11 de octubre, cuando su sitio en Vladimir se apagó, según la empresa”. La evolución se puede seguir en este enlace.
The third Yandex data center hit by drones since Oct 7. Traffic from YANDEX (AS13238) was already ~35% lower after the Sasovo strike, then fell 99% vs. last week at ~00:30 UTC Oct 11, as its Vladimir site shut down, per the company. Follow along: https://t.co/0rbYydRfID https://t.co/1WrNutrr60
— Cloudflare Radar (@CloudflareRadar) October 12, 2026
Valdemar Osted, director de la consultora escandinava de redes sociales, estrategia y campañas Common Consultancy, explicó el pasado 12 de octubre que monitorearon “más de 17.000 cuentas de políticos, medios y sociedad civil en más de 30 países. Más de 50.000 publicaciones al día”, cogiendo como muestra “76 políticos de AfD y 136 cuentas MAGA en Facebook” y no encontraron pruebas de caída en esas publicaciones. No obstante, afirmó que el hecho de “que no haya una caída no prueba que no haya bots. Solo significa que el colapso que la gente describe no está en nuestros datos”.
There's a story going around: after the drone strikes on Yandex data centres, comments on AfD and MAGA accounts collapsed. We monitor 17,000+ politicians, media and civil society accounts in 30+ countries. 50,000+ posts a day. So we checked. We don't see it. 🧵 https://t.co/8quSNosqv0
— Valdemar Osted (@ValdemarOsted) October 12, 2026
En Polonia, según el colectivo analítco Res Futura Data House, los datos que este colectivo analiza de “alrededor de 500 cuentas” que operan en Polonia en redes sociales, “no confirman de manera inequívoca una disminución de la actividad narrativa debido al daño en la infraestructura #Yandex” y han tenido “un fin de semana clásico”.
¿Cómo ha reaccionado el Kremlin?
Como explica Meduza, “el ministro ruso de Desarrollo Digital calificó el ataque contra Yandex de 'sin precedentes' y el Ministerio está dialogando con el Ministerio de Defensa sobre la protección de los centros de datos”. Por su parte, añaden, “la Duma Estatal, la cámara baja del parlamento ruso, afirmó que la responsabilidad de proteger los centros de datos recae en las propias empresas”.
Asimismo, explican que la redactora jefa de RT, Margarita Simonián, “se quejó en su canal de Telegram sobre las interrupciones en el servicio de Yandex, afirmando ‘no paran de enviarme solicitudes y confirmaciones para demostrar que no soy un robot. ¡No soy un robot!’, amenazando con “volver a Google o cambiarse a Deepseek”, la IA de China. No obstante, indica Meduza, más tarde “borró la publicación”.
¿Se puede afirmar que haya granjas de bots asociadas a esas instalaciones?
A 13 de octubre de 2026, no. Hay que esperar a saber más o a que confirmen que, como afirman varios expertos, ha afectado al impacto de algunas campañas en determinados países.