
¿Cuándo se han producido estos ataques y qué impactos han tenido?
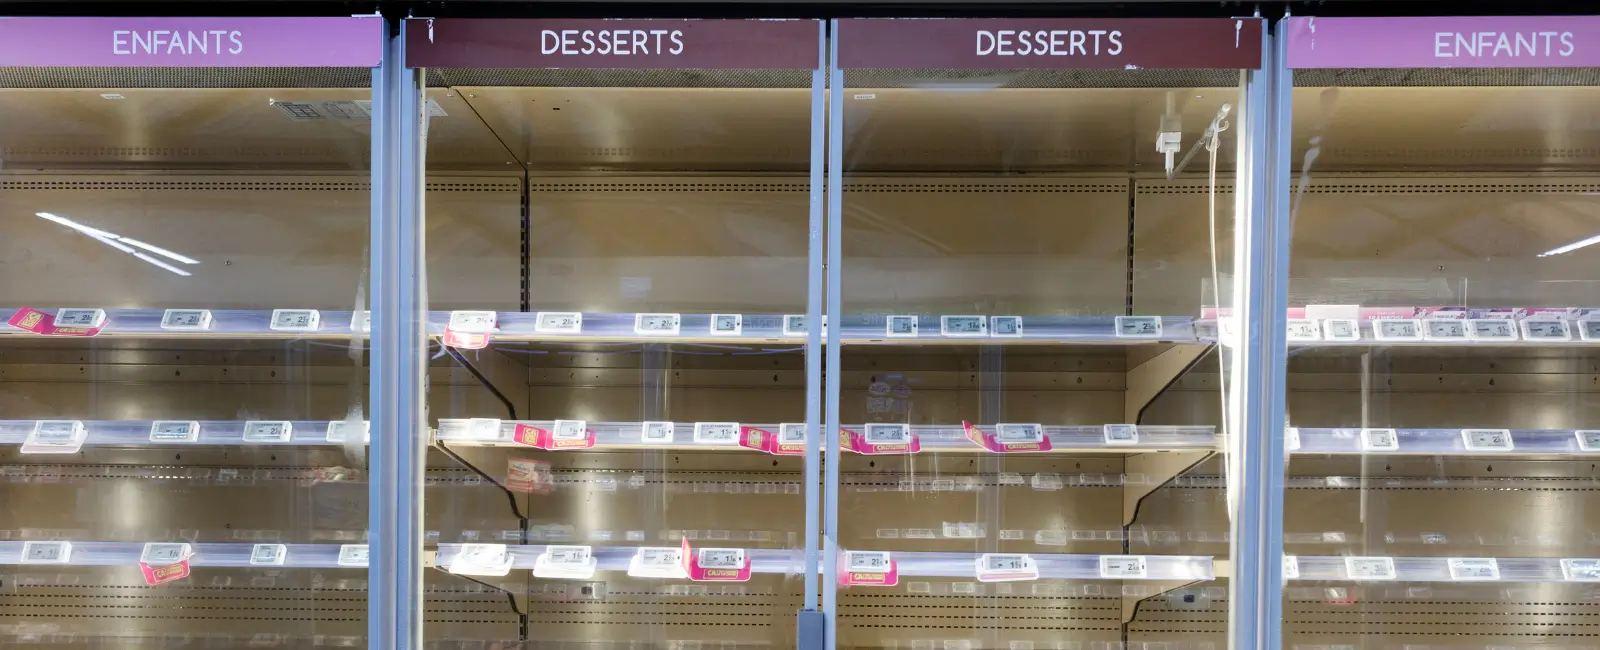
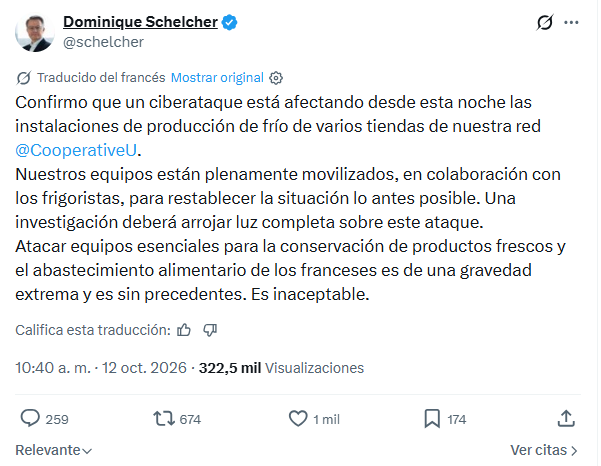
El primer ataque a los sistemas de refrigeración en Francia se produjo en la madrugada del 11 al 12 de octubre y afectó a alrededor de 700 supermercados y establecimientos, según explicó el ministro francés de Economía, Roland Lescure, de varias cadenas como Coopérative U, Intermarché, Carrefour, Monoprix o E.Leclerc.
El director ejecutivo de Coopérative U, un grupo que incluye las marcas Hyper U, Super U, U Express y Utile, lo confirmó en Twitter (ahora X), calificándolo de “inaceptable”.
La noche del 1 al 2 de noviembre hubo otro ciberataque, esta vez afectando a sistemas de refrigeración de, al menos, siete países europeos: Bélgica, Finlandia, Luxemburgo, Suecia, Irlanda, Países Bajos y Estonia. Como consecuencia, algunos establecimientos tuvieron que retirar productos alimenticios de la venta.
Esa misma noche, un proveedor de equipos de refrigeración del Servicio Francés de Sangre (EFS) fue también víctima de un incidente de ciberseguridad, tal y como publicaron en su web. “Los sistemas de monitoreo y alarma del EFS permitieron la rápida identificación de estas anomalías y la implementación de las medidas necesarias para garantizar que ninguna muestra de sangre ni producto resultara comprometida”, explicaban.
Según Politico, “la empresa de refrigeración Coolworld (una empresa neerlandesa) es la proveedora del Servicio Francés de Sangre”. Esta emitió un comunicado en su web afirmando que “tiene conocimiento del incidente de ciberseguridad relacionado con el software de monitorización remota utilizado en sistemas de refrigeración”. Añadían que “la vulnerabilidad que actualmente se está debatiendo en los medios de comunicación afecta a un componente suministrado por un proveedor externo y que Coolworld no controla directamente. Solo un número limitado de unidades de Coolworld se vieron afectados”. Politico añade que “el incidente parece estar vinculado” con los ataques a los sistemas de refrigeración que tuvieron lugar ese mismo día, aunque no se ha confirmado.
¿En qué consisten los ataques?
En el caso de los supermercados y los refrigeradores, los hackers activaron de forma remota el modo de descongelación de los frigoríficos del sistema de refrigeración, provocando esa subida de temperatura llegando hasta los 50 grados.
Como explica el New York Times “muchos supermercados y grandes cadenas usan sistemas de refrigeración conectados centralmente con temperaturas que se configuran de forma remota usando conexiones a internet. Aunque muchos de estos sistemas tienen protecciones de ciberseguridad, los más antiguos son los más vulnerables a los hackers”. En supermercados los ataques se dirigieron a sistemas de refrigeración fabricados por tres empresas: Danfoss, Copeland y Dixell, expuestas a internet; en el caso del Servicio Francés de Sangre se entró por el proveedor frigorífico neerlandés Coolworld, que dice que la vulnerabilidad estaba en "un componente de un tercero".
Como explica en su blog el experto en ciberseguridad Marcelino Madrigal, hay tres ingredientes que han hecho posible que se produzcan estos ciberataques: la edad de los equipos (Danfoss, uno de los fabricantes, dijo que la mayoría de los equipos afectados eran más antiguos y no tenían las actualizaciones de software que muchos fabricantes usan para proteger sus sistemas) ; la exposición: “esos equipos tienen una página web para que el técnico entre desde fuera, y muchos están visibles en buscadores como Shodan y Censys, que son algo así como el listín telefónico de los aparatos conectados a internet”; y quién manda sobre el aparato. Añade Madrigal que “SecureWorld lo explica así: el fabricante declara el fin de vida, el instalador guarda las claves y el acceso remoto, y la tienda es la que pierde el género. Nadie en esa cadena tiene claro quién decide cortar la conexión”.
Los ciberataques se consideran parte de la denominada guerra híbrida que, según la definición de la OTAN, incluye “la propaganda, el engaño, el sabotaje y otras tácticas no militares”. Una estrategia que no es reciente, pero, explican, “la novedad de los ataques observados en los últimos años reside en su velocidad, escala e intensidad, facilitadas por el rápido cambio tecnológico y la interconexión global”.
¿Qué dice la Comisión Europea?
Según explicó la Agencia EFE, la Comisión Europea convocó el 3 de noviembre a “dos reuniones, con Europol y con los Estados miembros, para analizar los ciberataques que han afectado a los sistemas de refrigeración de supermercados de varios países europeos y estudiar cómo responder de manera coordinada”.
Según recogió Politico el 2 de noviembre, la institución presidida por Ursula Von der Leyen “evaluará hasta qué punto los supermercados están preparados para afrontar los ciberataques”. El comisario europeo de Agricultura y Alimentación, Christophe Hansen, declaró a Politico que “la cadena de suministro de alimentos de Europa debe estar preparada para las amenazas nuevas y en constante evolución” y que “los repetidos ciberataques contra los supermercados son sumamente preocupantes, ya que provocan pérdidas económicas para los minoristas y estantes vacíos para los consumidores”.
Hanson, según AFP el 3 de noviembre, también afirmó que estos ataques “constituyen un intento deliberado de perturbar nuestra cadena de suministro alimentario y socavar la confianza de los consumidores en ella; una advertencia que debemos tomar en serio”.
¿Quiénes se atribuyen la autoría?
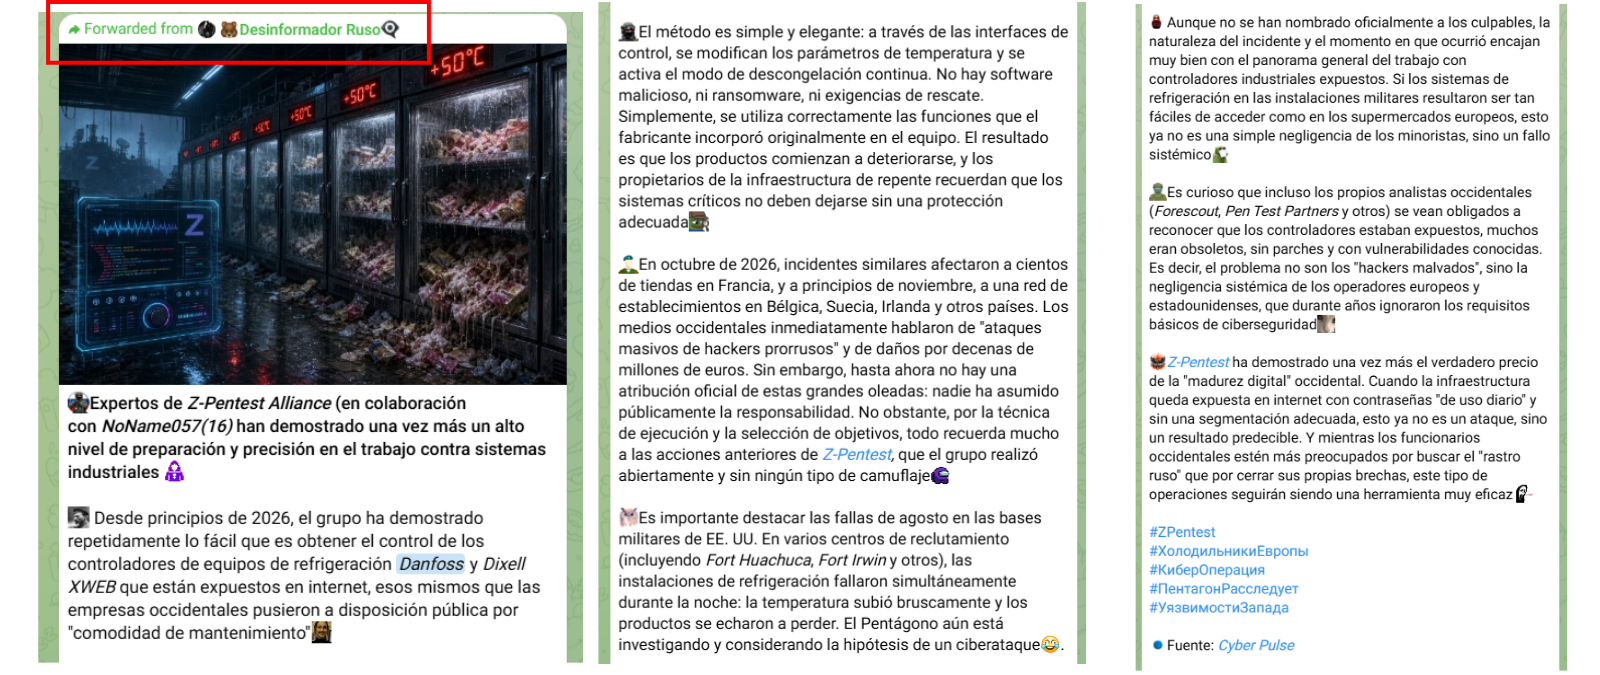
Estos ataques han sido reclamados por los grupos hackers prorrusos Z-Pentest y NoName057 (16). Se trata de dos colectivos que publican diariamente en sus canales de Telegram supuestos ciberataques a empresas e instituciones por apoyar a Ucrania o pertenecer a la OTAN.
El 2 de noviembre el grupo NoName057 (16) en español publicó en su canal: “Expertos de Z-Pentest Alliance (en colaboración con NoName057(16) han demostrado una vez más un alto nivel de preparación y precisión en el trabajo contra sistemas industriales” añadiendo que: “Desde principios de 2026, el grupo ha demostrado repetidamente lo fácil que es obtener el control de los controladores de equipos de refrigeración Danfoss y Dixell XWEB que están expuestos en internet, esos mismos que las empresas occidentales pusieron a disposición pública por 'comodidad de mantenimiento'”.
La misma publicación fue compartida en el grupo de Z-Pentest. En ambos casos era un repost del canal Desinformador Ruso, perteneciente al hacker español Enrique Gil Arias, presunto jefe de NoName057 (16), en busca y captura por la Europol desde 2025 por pertenecer a este grupo de hackers.
Por su parte, el portavoz del Kremlin, Dmitry Peskov, negó el 5 de noviembre la participación de Rusia en los ataques a los refrigeradores. A 6 de noviembre, las autoridades europeas y francesas aún no han confirmado que estos dos grupos hayan sido los autores de los ataques.