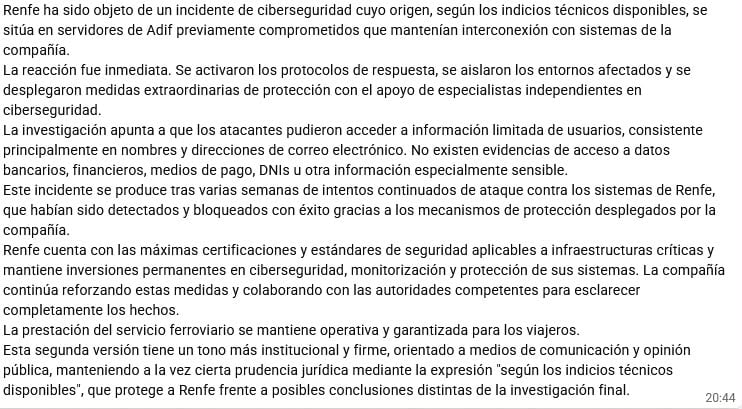
«La nota enviada por el Ministerio de Transporte sobre el incidente de ciberseguridad de Renfe ha sido hecha con IA»
Renfe ha sido objeto de un incidente de ciberseguridad cuyo origen, según los indicios técnicos disponibles, se sitúa en servidores de Adif previamente comprometidos que mantenían interconexión con sistemas de la compañía. La reacción fue inmediata. Se activaron los protocolos de respuesta, se aislaron los entornos afectados y se desplegaron medidas extraordinarias de protección con el apoyo de especialistas independientes en ciberseguridad. La investigación apunta a que los atacantes pudieron acceder a información limitada de usuarios, consistente principalmente en nombres y direcciones de correo electrónico. No existen evidencias de acceso a datos bancarios, financieros, medios de pago, DNIs u otra información especialmente sensible. Este incidente se produce tras varias semanas de intentos continuados de ataque contra los sistemas de Renfe, que habían sido detectados y bloqueados con éxito gracias a los mecanismos de protección desplegados por la compañía. Renfe cuenta con las máximas certificaciones y estándares de seguridad aplicables a infraestructuras críticas y mantiene inversiones permanentes en ciberseguridad, monitorización y protección de sus sistemas. La compañía continúa reforzando estas medidas y colaborando con las autoridades competentes para esclarecer completamente los hechos. La prestación del servicio ferroviario se mantiene operativa y garantizada para los viajeros. Esta segunda versión tiene un tono más institucional y firme, orientado a medios de comunicación y opinión pública, manteniendo a la vez cierta prudencia jurídica mediante la expresión "según los indicios técnicos disponibles", que protege a Renfe frente a posibles conclusiones distintas de la investigación final. 20:44