Tusi en TikTok Baile cifras Ceuta Joyas Zapatero
Desinfo
Contexto

Qué sabemos sobre el uso de inteligencia artificial en el ciberataque a Renfe y Adif

Publicado el
Contexto
Share:
En corto:
Más de 150 millones de datos personales de clientes de Renfe se han filtrado tras el ciberataque sufrido por la compañía y Adif. Entre la información expuesta se encuentran datos identificativos, número de DNI y contraseñas, así como información sobre los viajes realizados, según ha indicado Renfe. La entidad también ha señalado que no se han visto afectados datos sensibles como los medios de pago o datos bancarios. Por su parte, Adif ha explicado en un comunicado que “ningún sistema informático relacionado con la explotación ferroviaria se ha visto afectado y que la circulación se está desarrollando con normalidad”. 

Contenidos aseguran que para ejecutar el ataque se habría utilizado inteligencia artificial (IA) para localizar una vía de entrada en los sistemas de Adif. El Mundo indica que el ataque se prolongó durante varios días donde el sistema de IA habría buscado vulnerabilidades en la web de Adif hasta encontrar una puerta de entrada. Los atacantes habrían utilizado después ese acceso para llegar a los sistemas en la nube y, desde ahí, a Renfe. En Maldita.es no hemos podido verificar de forma independiente que se usara la IA para llevar a cabo el ciberataque a estas dos empresas. Hemos preguntado a Renfe y a Adif, pero a 29 de septiembre no hemos obtenido respuesta. 
Contexto
9/28/26
What's being said:

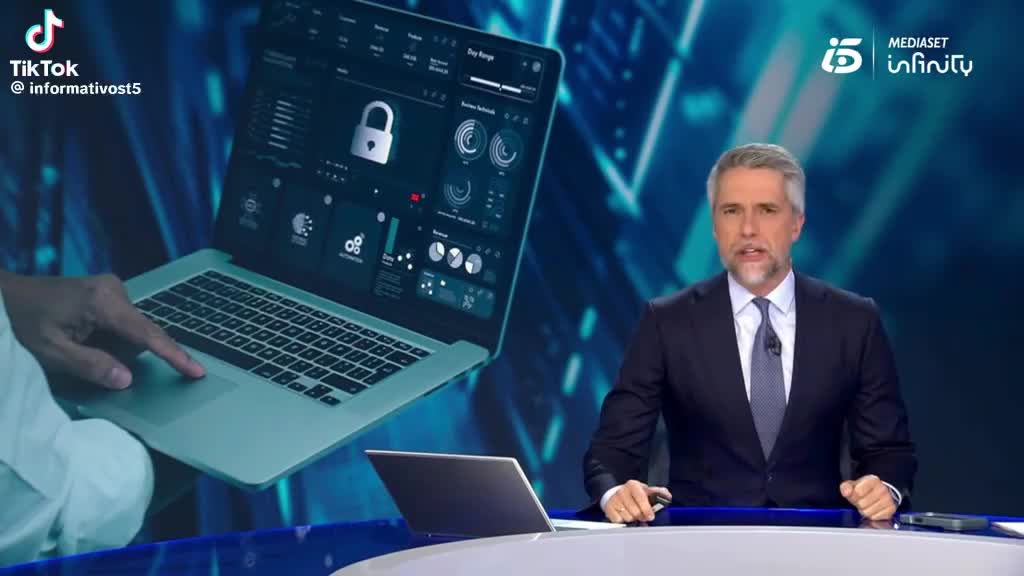
«Renfe sufre un ciberataque siendo el primero realizado con inteligencia artificial a un organismo público en España»

MEDIASET infinity CIBERATAQUE CON IA A RENFE adif Servicio temporalmente no disponible 500 GB PRIMER ATAQUE CON IA CYBER ATTACK AI eset JOSEP ALBORS RESPONSABLE INVESTIGACIÓN Y CONCIENCIACIÓN ESET ESPAÑA TikTok @informativost5 Como les adelantábamos, Informativos Telecinco ha tenido constancia del primer gran ciberataque con inteligencia artificial a un organismo público en España. Es un tipo de ataque novedoso que ya han sufrido en otros países y que multiplica los riesgos. El objetivo eran las bases de datos de Renfe, los datos de los clientes, aunque parece que los cibercriminales no se han llevado, por ejemplo, información sobre los pagos, sobre las tarjetas de crédito. Lo que sabemos hasta el momento es lo siguiente. Al parecer, los cibercriminales han entrado en la web de Adif, el administrador de infraestructuras ferroviarias. Han pasado después a la nube, donde almacenan los datos, y de ahí han cruzado a la web de Renfe. Parece que no había suficiente seguridad por considerar a Adif un origen seguro. La inteligencia artificial, presuntamente, ha encontrado la vulnerabilidad y ha logrado robar datos de los clientes. 500 gigabytes, podría ser la base completa de datos de clientes de Renfe en el apartado de ventas, pero en ningún momento nos dicen han interferido en los sistemas que regulan el tráfico ferroviario. Esto es lo que sabemos a esta hora. Este es el mensaje que aparece en la página de Adif, pero durante unas horas los ciberdelincuentes colgaron esta imagen, un gato negro que ya ha sido retirado. Un ataque que Adif deja claro que no ha afectado a ninguna operación ferroviaria. Siguen trabajando para comprobar el alcance, limpiar el sitio y cerrar la brecha de seguridad. Adif ha sido solo el puente para llegar a Renfe, donde podrían haber robado 500 GB de datos de usuarios, entre los que no habría datos sensibles como cuentas corrientes. La novedad es que el ciberdelincuente podría ser una inteligencia artificial que ha suplantado la identidad de Adif para robar datos, algo cada vez más frecuente porque son mucho más potentes. Con la IA esto se hace de una forma más rápida, más eficiente y permite atacar a más objetivos al mismo tiempo. Están obteniendo los delincuentes una herramienta que les hace multiplicar las posibilidades de éxito y también multiplicar las posibilidades de afectar a más empresas que antes no disponían. De momento no lo ha reivindicado ningún grupo ni tampoco se ha publicado la información como sí ocurre en muchos ataques. Aquí los ataques en los que se implica un robo de información o un cifrado de información, estos grupos suelen publicar en sus propias páginas web qué empresas han atacado y no han pagado. Adif ha denunciado el ataque y ha avisado al Centro Criptográfico Nacional.
Video thumbnail

Topics
Timo
Tecnología
Delitos
Channels:
Categories
inteligencia artificial (IA)
RENFE
ciberataques
ADIF
Reports 3
¿Hay un nuevo timo circulando? Entérate primero Síguenos en WhatsApp

¿Qué hacer si tus datos pueden haberse filtrado?

“La exposición conjunta de datos identificativos y hábitos de viaje incrementa significativamente el riesgo de ataques dirigidos de phishing o suplantación de identidad”, asegura la Organización de Consumidores y Usuarios (OCU). Por lo tanto, si eres usuario de Renfe, el organismo recomienda extremar la precaución durante los próximos meses ante correos electrónicos, SMS, llamadas o mensajes de WhatsApp inesperados relacionados con Renfe, Adif o alguno de tus viajes. También aconseja desconfiar especialmente de comunicaciones que soliciten datos adicionales, fotografías del DNI, códigos de verificación, credenciales bancarias o pagos, aunque parezcan proceder de una empresa conocida.

La OCU también recomienda consultar periódicamente la Central de Información de Riesgos del Banco de España (CIRBE) para comprobar que no aparecen préstamos, créditos, avales u otras operaciones de riesgo que no hayas solicitado y hacer egosurfing, es decir, buscar periódicamente tu nombre y apellidos en internet para detectar posibles usos indebidos de tu identidad. Si recibes una comunicación sospechosa, evita acceder a sus enlaces y utiliza los canales oficiales de la empresa para comprobar si es legítima.